Knicks au testat staff-ul cu inele false: ce a ieșit din simularea de phishing
Cine a orchestrat capcana digitală? Staff-ul New York Knicks tocmai a trecut printr-o lecție de securitate neobișnuită. După ce au câștigat primul titlu din istoria lor, echipa a lansat o simulare…
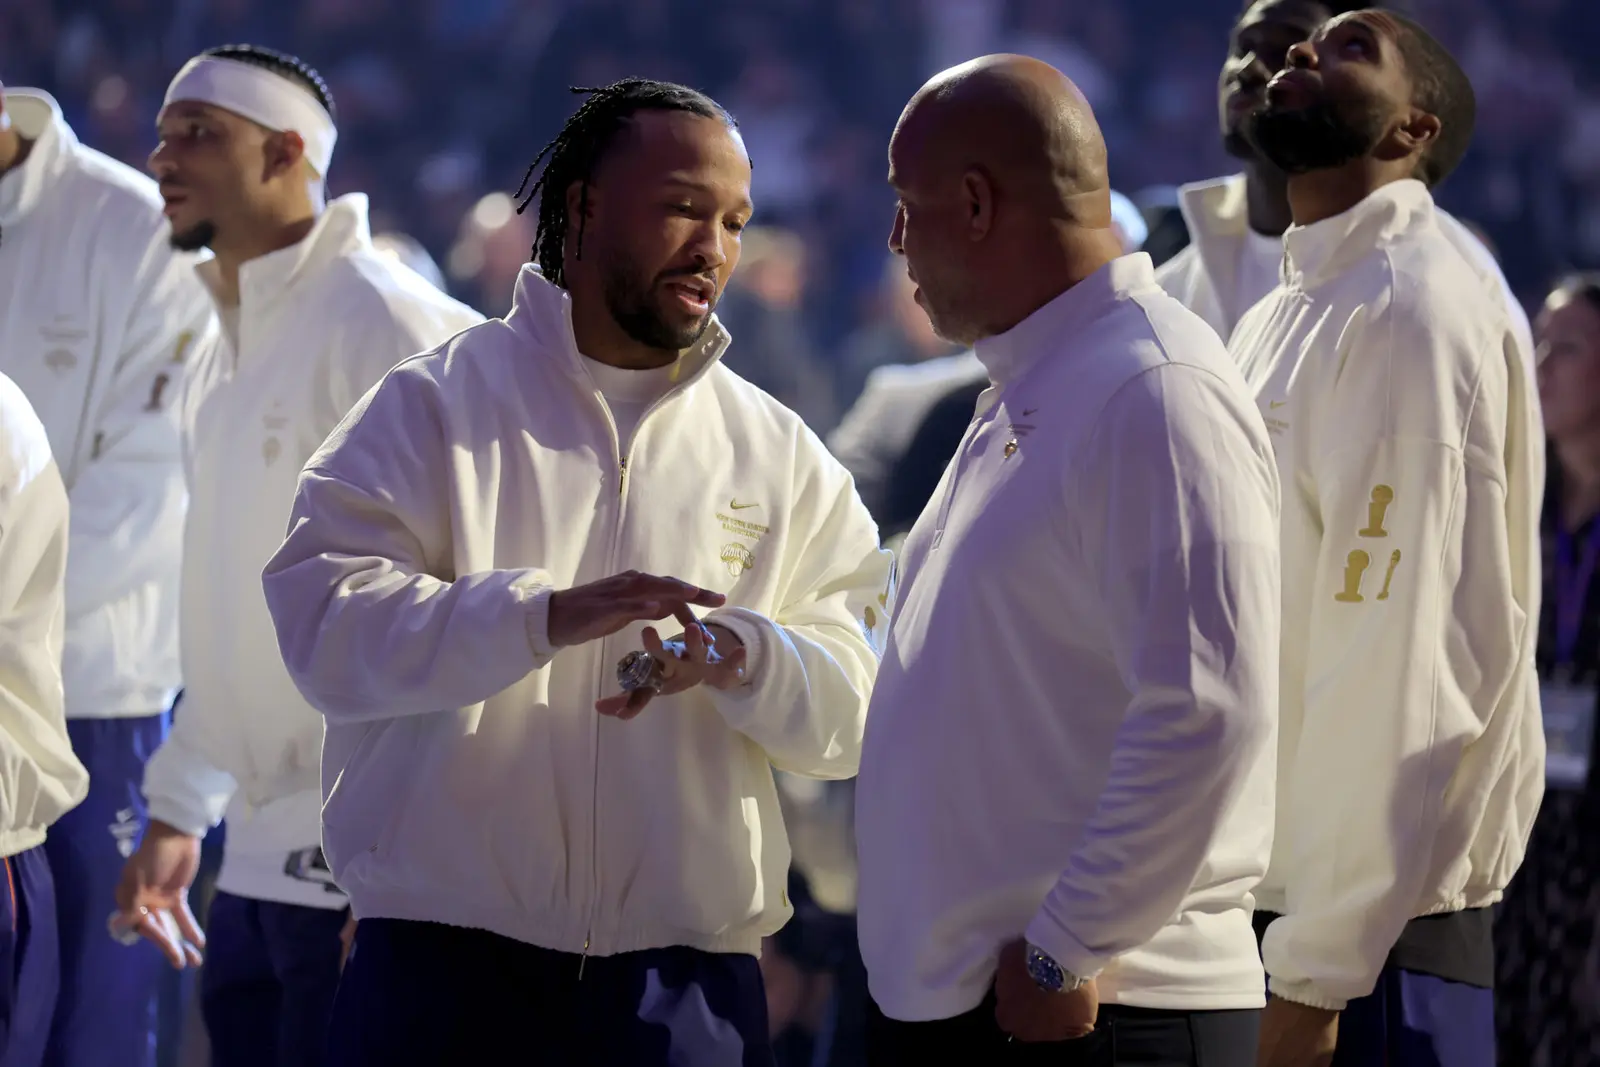
Cine a orchestrat capcana digitală?
Staff-ul New York Knicks tocmai a trecut printr-o lecție de securitate neobișnuită. După ce au câștigat primul titlu din istoria lor, echipa a lansat o simulare internă de phishing.
Mesajele false promiteau inele de campioan, un momec perfect pentru un staff abia încoronat. Scopul era simplu: să vedem cât de repede recunosc amenințările digitale. Mulți angajați au primit aceste mailuri în mijlocul rutinei zilnice.
Exercitiul a arătat că, chiar și profesioniștii sportului trebuie să fie vigilenți. Timing-ul testului adaugă o nuanță interesantă narativului actual al francizei.
Inițiativa a pornit din departamentul media al publicației The Athletic, care a detaliat mecanismele campaniei.
Antrenatorii au fost ținta principală, deoarece manipulează constant informații sensibile. Mailurile false imitau comunicările oficiale ale ligii sau ale sponsorilor. Receptorii erau invitați să dea click pe linkuri sau să confirme primirea bijuteriilor.
Unii au cedat imediat, alții au pus la îndoială legitimitatea mesajului înainte de acțiune. Rezultatele au oferit date prețioase echipei IT. Testul a demonstrat că și atleții de profil înalt pot fi vulnerabili.
Abordarea se potrivește cu strategiile corporatiste globale. Folosind un premiu tangibil precum inelul, testul a devenit memorabil. Angajații s-au implicat mult mai profund decât la alertele standard.
De ce inelele sunt momeci perfecte?
Acest feedback a ajutat la rafinarea viitoarelor module de training.
Inelele de campionat sunt declanșatoare psihologice puternice.
Ele simbolizează muncă grea, succes și recompensă financiară. Pentru o echipă de baschet, acest simbol are o greutate emoțională uriașă. O notificare despre primirea unui astfel de obiect cere atenție imediată.
Utilizatorii sunt mai puțin dispuși să pună la dubie identitatea expeditorului. Acest element uman face atacurile de phishing periculoase. Knicks-urile au exploatat acest instinct pentru a învăța o lecție critică.
Testul a arătat că urgența bate adesea precauția în spațiul digital. Staff-ul tehnic a trebuit să echilibreze entuziasmul cu scepticismul. Exercițiul a consolidat importanța verificării surselor.
A încurajat, de asemenea, comunicarea deschisă în interiorul vestiarului. Dacă cineva suspecta o fraudă, putea discuta liber. Această cultură de transparență întărește securitatea rețelei.
Echipa are acum exemple concrete de împărtășit. Aceste povești vor apărea probabil în sesiunile viitoare de integrare. Noii angajați vor înțelege mizele devreme.
Rezultatul acestei simulări stabilește un precedenț pentru protocoalele viitoare de securitate. Knicks-urile trebuie să integreze aceste lecții în operațiunile lor mai largi.
Knicks au folosit inele de campionat ca momec în testul de phishing!
Pe măsură ce sezonul progresează, amenințările digitale vor continua să evolueze. Organizația rămâne concentrată asupra protejării activelor sale. Deși scandalul public cu Karl-Anthony Towns domină titlurile, igiena internă contează la fel de mult.
O bază digitală solidă susține stabilitatea pe termen lung. Franciza vizează îmbinarea excelenței atletice cu reziliența operațională. Această dublă focalizare asigură sustenabilitatea dincolo de teren.
Următorul pas implică analizarea timpilor de Datele vor ghida crearea filtrelor automate. Scopul final este zero încălcări reușite. Knicks-urile speră să conducă prin exemplu în ligă.
Poziția lor proactivă poate influența alte echipe. Un mediu sigur le permite jucătorilor să se concentreze pe victorii. Testul cu inele a fost doar începutul acestui parcurs.
Toți antrenorii au eșuat la testul de phishing? Nu, raportul indică faptul că mulți antrenori nu au primit inelele inițial din cauza testului. Unii angajați au identificat corect mailurile false, în timp ce alții au dat click. Rezultatele au variat în grupul tehnic. Când a avut loc această simulare de securitate? Exercițiul a avut loc după ce Knicks-urile au ridicat steagul de campionat.
A avut loc în fazele timpurii ale noului sezon. Timing-ul a coincid cu prima înfrângere a echipei în fața Philadelphia 76ers. Cine a raportat strategia de phishing a Knicks?
Publicația media The Athletic a detaliat rezultatele testului intern. Au analizat cum a reacționat staff-ul tehnic la mailurile deceptive. Acest raport a atras atenția asupra eforturilor de cibersecuritate ale francizei.
Sursa: Yahoo Sports
Din tribună · 0
Tribuna e încă liniștită. Fii primul care strigă.